Spezialfälle
Notfallvergabe nach Cyberangriff: IT-Leistungen unter Zeitdruck rechtssicher beschaffen
Notfallvergabe nach Cyberangriff: So beschaffst du dringende IT-Leistungen rechtssicher und dokumentierst die Ausnahme belastbar.
 KI-generiert
Montagmorgen, 6.45 Uhr: Die Systeme einer Kreisverwaltung sind verschlüsselt, E-Mails und Fachverfahren fallen aus, der Zugriff auf Sicherungen ist unklar. Die IT-Leitung benötigt noch am selben Tag externe Incident-Response-Unterstützung, forensische Analysen und möglicherweise Ersatzhardware. In dieser Lage darf die Vergabestelle nicht einfach „irgendwen beauftragen“. Sie muss aber auch kein reguläres Verfahren abwarten, wenn dadurch erhebliche Schäden für Verwaltung, Versorgung oder Sicherheit drohen.
Eine Notfallvergabe nach einem Cyberangriff kann vergaberechtlich zulässig sein. Sie ist jedoch kein Freibrief für die gesamte IT-Neuaufstellung. Entscheidend ist stets, welche konkrete Leistung jetzt zwingend benötigt wird, weshalb sie nicht aufgeschoben werden kann und warum die regulären Fristen nicht eingehalten werden können.
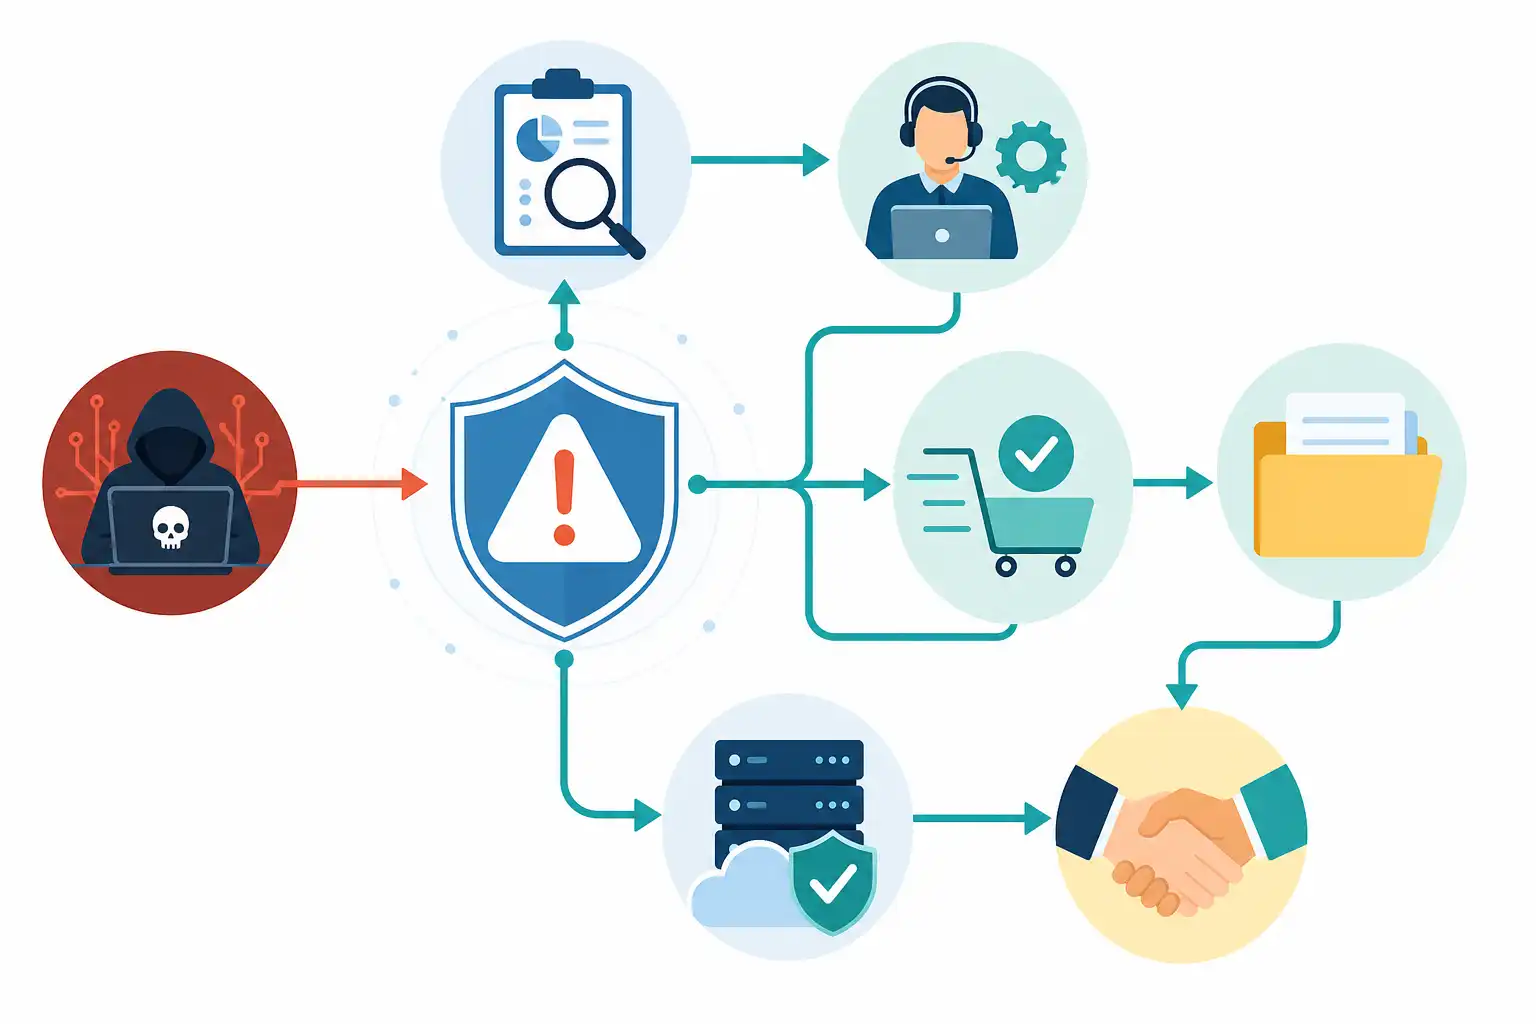
Infografik zu Notfallvergabe nach Cyberangriff: IT-Leistungen unter Zeitdruck rechtssicher beschaffen (KI-generiert).
Wann liegt vergaberechtliche äußerste Dringlichkeit vor?
Oberhalb der EU-Schwellenwerte kann insbesondere ein Verhandlungsverfahren ohne Teilnahmewettbewerb nach § 14 Abs. 4 Nr. 3 VgV in Betracht kommen. Dafür müssen mehrere Voraussetzungen gleichzeitig erfüllt sein:
- Es bestehen äußerst dringliche und zwingende Gründe.
- Die Dringlichkeit beruht auf Ereignissen, die der Auftraggeber nicht vorhersehen konnte.
- Die Umstände sind dem Auftraggeber nicht zuzurechnen.
- Selbst verkürzte Fristen eines regulären Verfahrens reichen nicht aus.
- Der Auftrag wird nur im zwingend erforderlichen Umfang vergeben.
Im Unterschwellenbereich kommen je nach anwendbarer Vergabeordnung und haushaltsrechtlichen Vorgaben vergleichbare Ausnahmen für besonders dringliche Beschaffungen in Betracht. Welche Regelung gilt, hängt unter anderem von Auftraggeber, Auftragswert und landesrechtlichen Vorgaben ab. Prüfe deshalb zuerst den einschlägigen Rechtsrahmen und die internen Beschaffungsrichtlinien.
Ein Cyberangriff erfüllt diese Voraussetzungen nicht automatisch. Maßgeblich ist die konkrete Gefahrenlage. Besonders naheliegend ist Dringlichkeit etwa, wenn:
- eine Klinik den Betrieb kritischer medizinischer oder administrativer Systeme sichern muss,
- eine Kommune ohne funktionierende IT keine existenziellen Verwaltungsleistungen erbringen kann,
- sensible Daten akut abfließen oder manipuliert werden,
- eine Ransomware-Lage die Wiederherstellung von Backups, Identitäten oder Netzwerkzugängen erfordert,
- ein Sicherheitsvorfall eine sofortige forensische Sicherung verlangt, bevor Spuren überschrieben werden,
- ein Ausfall kritischer Infrastruktur oder öffentlicher Dienstleistungen droht.
Die Dringlichkeit endet nicht erst, wenn alle Systeme wiederhergestellt sind. Sie wird aber mit jeder Stunde schwächer, in der sich die Lage stabilisiert. Deshalb musst du den Beschaffungsgegenstand zeitlich und sachlich eng am akuten Notfall ausrichten.
Nicht jede sinnvolle IT-Leistung ist eine Notfallleistung
Nach einem Angriff entstehen oft viele berechtigte Wünsche: neue Firewall, vollständige Netzsegmentierung, neues Backup-Konzept, Austausch von Clients, Cloud-Migration, Managed Security Services und Schulungen. All das kann notwendig sein. Vergaberechtlich dringend ist es aber nicht zwingend.
Trenne die Maßnahmen in drei Kategorien:
| Kategorie | Typische Leistungen | Vergaberechtliche Einordnung |
|---|---|---|
| Akute Gefahrenabwehr | Incident Response, Forensik, Eindämmung, Wiederherstellung kritischer Zugänge | Kann eine Notfallvergabe rechtfertigen |
| Kurzfristige Stabilisierung | Ersatzserver, Bereinigung kompromittierter Konten, zeitlich begrenzte Sicherheitsüberwachung | Möglich, sofern unmittelbar zur Bewältigung des Vorfalls erforderlich |
| Dauerhafte Neuaufstellung | neue Sicherheitsarchitektur, langfristiger Betrieb, Modernisierung, umfassende Hardware-Erneuerung | In der Regel regulär vergeben |
Ein häufiger Fehler besteht darin, den akuten Einsatz und die langfristige Sanierung in einem Auftrag zusammenzufassen. Das erhöht nicht nur den Auftragswert, sondern schwächt auch die Begründung der Ausnahme. Die Vergabestelle sollte daher eine klare Zäsur setzen: Was ist für die nächsten Stunden oder Tage unverzichtbar, und was kann nach Stabilisierung geplant ausgeschrieben werden?
Gerade bei IT-Leistungen kann eine sorgfältige Losbildung helfen. Ein Anbieter kann beispielsweise die Sofortforensik übernehmen, während die spätere Beschaffung eines Security Operations Centers, neuer Endpoint-Schutzlösungen oder einer umfassenden Netzwerkmodernisierung getrennt vorbereitet wird.
Dringlichkeit darf nicht selbst verursacht sein
Die Ausnahme greift nur, wenn die Dringlichkeit nicht auf Versäumnissen der Vergabestelle beruht. Das ist in Cyberlagen besonders relevant. Fehlende Sicherheitsmaßnahmen machen den Angriff nicht automatisch zurechenbar. Anders kann es aussehen, wenn der Auftraggeber eine seit Langem bekannte, konkret absehbare Leistung schlicht nicht rechtzeitig beschafft hat.
Beispiele für kritische Konstellationen:
- Ein auslaufender Vertrag über Sicherheitsüberwachung war lange bekannt, aber die Nachfolgebeschaffung wurde nicht begonnen.
- Ersatz für ein seit Monaten instabiles Backup-System wurde trotz dokumentierter Warnungen nicht geplant.
- Ein befristeter Incident-Response-Vertrag endet, ohne dass Anschlussleistungen vorbereitet wurden.
- Die Vergabestelle verschiebt eine notwendige Verlängerung oder Neubeschaffung ohne sachlichen Grund bis kurz vor Ablauf.
Der Cyberangriff kann trotzdem eine eigenständige akute Lage erzeugen. Dann musst du aber sauber erläutern, welche Leistungen tatsächlich durch den Angriff ausgelöst wurden und welche lediglich eine bereits überfällige Beschaffung ersetzen sollen.
Für die Vorsorge empfiehlt sich ein vergaberechtskonformes Incident-Response-Konzept. Dazu können vorbereitete Rahmenvereinbarungen, Abrufmöglichkeiten oder vertraglich geregelte Reaktionszeiten gehören. Wie du Rahmenvereinbarungen in der Vergabe richtig nutzt, ist insbesondere für wiederkehrende oder schwer planbare IT-Sicherheitsleistungen wichtig.
Den Leistungsumfang so klein wie möglich, so groß wie nötig halten
Die Notfallvergabe muss auf den zwingend erforderlichen Umfang beschränkt bleiben. Das betrifft nicht nur die Leistung, sondern auch Laufzeit, Budget und Abrufmenge.
Formuliere den Auftrag deshalb möglichst konkret:
- Welche Systeme, Standorte oder Anwendungen sind betroffen?
- Welche Sofortmaßnahmen soll der Dienstleister erbringen?
- Welche Ergebnisse werden benötigt, etwa ein forensischer Erstbericht oder eine Wiederherstellungspriorisierung?
- Wie lange wird die Leistung voraussichtlich benötigt?
- Welche Obergrenze gilt für Stunden, Tage oder Auftragsvolumen?
- Wer darf zusätzliche Leistungen freigeben?
Ein Auftrag „zur vollständigen Wiederherstellung und Härtung der gesamten IT-Landschaft“ ist für die Notfallbegründung meist zu weit. Besser ist eine stufenweise Beauftragung: zunächst Erstmaßnahmen, Eindämmung und Lagebild; anschließend, nach erneuter Prüfung, klar abgegrenzte Stabilisierungsschritte.
Bei Software, Cloud-Zugängen und Sicherheitswerkzeugen ist außerdem zu klären, ob Lizenzen oder Dienste sofort verfügbar sein müssen. Anforderungen an Datenresidenz, Zugriffsschutz und einen späteren Anbieterwechsel dürfen auch in der Krise nicht vergessen werden. Praktische Hinweise dazu findest du in unserem Beitrag Cloud-Dienste ausschreiben: Datenresidenz, Datenschutz und Exit-Strategie.
Wettbewerb bleibt möglich, auch wenn es schnell gehen muss
Eine Notfallvergabe bedeutet nicht zwingend, dass nur ein Unternehmen angesprochen werden darf. Wenn Zeit und Lage es zulassen, solltest du mehrere geeignete Anbieter parallel kontaktieren. Schon eine kurzfristige Abfrage per Telefon oder E-Mail kann die Auswahlentscheidung deutlich belastbarer machen.
Dokumentiere dabei:
- welche Unternehmen du angefragt hast,
- wann und auf welchem Weg die Anfrage erfolgte,
- welche Leistungsbeschreibung oder welchen Lageüberblick sie erhalten haben,
- welche Rückmeldungen eingingen,
- welche Reaktionszeit und Verfügbarkeit angeboten wurden,
- warum ein Anbieter ausgewählt wurde.
In einer akuten Ransomware-Lage kann die sofortige Verfügbarkeit ein sachliches und entscheidendes Kriterium sein. Das gilt ebenso für nachweisbare Erfahrung mit vergleichbaren Systemen, notwendige Zertifizierungen, vorhandene forensische Kapazitäten oder die Fähigkeit, vor Ort tätig zu werden. Der Preis bleibt relevant, muss aber nicht das alleinige Kriterium sein.
Besteht bereits ein Vertrag mit einem geeigneten Dienstleister, prüfe zunächst dessen Leistungsumfang. Zusätzliche Leistungen dürfen nicht beliebig unter einem bestehenden Vertrag abgerufen werden. Wesentliche Erweiterungen können eine neue Beschaffung erfordern. Die Abgrenzung erläutern wir in Vertragsänderungen nach Zuschlag: § 132 GWB bei IT-, Cloud- und Rahmenverträgen sicher anwenden.
Die Dokumentation entscheidet über die Belastbarkeit
In der Krise wird oft mündlich entschieden. Das ist nachvollziehbar, ersetzt aber keine Vergabedokumentation. Halte die wesentlichen Tatsachen möglichst zeitnah fest. Ein später aus Erinnerungen geschriebener Vermerk ist angreifbarer als eine chronologische Notiz aus dem laufenden Einsatz.
Dein Vergabevermerk sollte mindestens beantworten:
- Was ist wann passiert?
- Welche konkreten Folgen hatte der Angriff für Betrieb, Sicherheit und Aufgabenerfüllung?
- Welche Leistungen waren sofort erforderlich?
- Warum reichte ein reguläres Verfahren auch mit verkürzten Fristen nicht aus?
- Warum war der gewählte Leistungsumfang zwingend erforderlich?
- Welche Anbieter wurden geprüft oder kontaktiert?
- Warum erhielt der ausgewählte Anbieter den Auftrag?
- Welche Laufzeit, Mengen- oder Wertgrenze wurde festgelegt?
- Welche Leistungen werden anschließend regulär beschafft?
Ergänze den Vermerk durch verfügbare Nachweise, etwa Lageberichte der IT, Protokolle des Krisenstabs, Zeitstempel, E-Mails, Angebote und Freigaben. Schutzbedürftige Informationen, insbesondere Details zu Schwachstellen oder kompromittierten Systemen, gehören nicht unkontrolliert in Vergabeakten mit breitem Zugriff. Dokumentiere aber zumindest so genau, dass die Entscheidung intern und extern nachvollzogen werden kann.
Eine strukturierte Akte hilft nicht nur bei einer späteren Prüfung, sondern auch bei internen Übergaben. Unsere Hinweise zur Vergabedokumentation sauber führen zeigen, wie du Entscheidungen, Kommunikation und Wertung nachvollziehbar festhältst.
Nach der akuten Lage: reguläre Beschaffung vorbereiten
Sobald die unmittelbare Handlungsfähigkeit wiederhergestellt ist, beginnt die zweite Phase. Jetzt solltest du die Notfallmaßnahmen auswerten und die reguläre Beschaffung vorbereiten. Dazu gehören insbesondere die technische Zielarchitektur, ein realistischer Auftragswert, Anforderungen an Datenschutz und Informationssicherheit sowie belastbare Eignungs- und Zuschlagskriterien.
Eine Markterkundung kann helfen, verfügbare Leistungen, Vertragsmodelle und realistische Reaktionszeiten zu verstehen, ohne einen bestimmten Anbieter vorab festzulegen. Was dabei vergaberechtlich zulässig ist, erklären wir in Markterkundung vor der IT- und KI-Vergabe: § 28 VgV rechtssicher nutzen.
Wichtig ist die klare Trennung: Die Notfallbeauftragung sichert den Betrieb. Die Folgebeschaffung schafft eine dauerhafte, wettbewerbliche und wirtschaftliche Lösung.
Wenn du Entscheidungen unter Zeitdruck rechtssicher einordnen, Vergabevermerke verbessern oder IT-Beschaffungen belastbar vorbereiten möchtest, findest du passende Seminare und Termine bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Spezialfälle finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Spezialfälle
-
 KI EUDR-konform ausschreiben: Holz, Papier und Möbel ab 2026 vergaberechtssicher beschaffen 8 Min. Lesezeit
-
 KI Ladeinfrastruktur für kommunale Fuhrparks ausschreiben: Planung, Betrieb und Abrechnung rechtssicher regeln 8 Min. Lesezeit
-
 KI Drittstaatenbieter in EU-Vergaben: Zugang, Ausschluss und Dokumentation nach EuGH Kolin und Qingdao 8 Min. Lesezeit