Vergabeunterlagen
Cloud-Dienste ausschreiben: Datenresidenz, Datenschutz und Exit-Strategie
Cloud-Dienste ausschreiben: So regelst du Datenresidenz, Datenschutz und Exit herstellerneutral und prüfbar in deinen Vergabeunterlagen.
 KI-generiert
Die Fachabteilung möchte eine SaaS-Lösung kurzfristig nutzen, der Anbieter verweist auf seine Standardbedingungen und die Vergabestelle soll „nur noch schnell“ die Leistungsbeschreibung fertigstellen. Spätestens bei Fragen zum Speicherort, zu Unterauftragnehmern oder zur Rückgabe der Daten zeigt sich: Cloud-Beschaffung ist keine bloße Softwarebeschaffung. Du vergibst einen laufenden Dienst, bei dem Datenverarbeitung, Sicherheitsmaßnahmen, Vertragssteuerung und spätere Wechselmöglichkeiten von Anfang an zusammenpassen müssen.
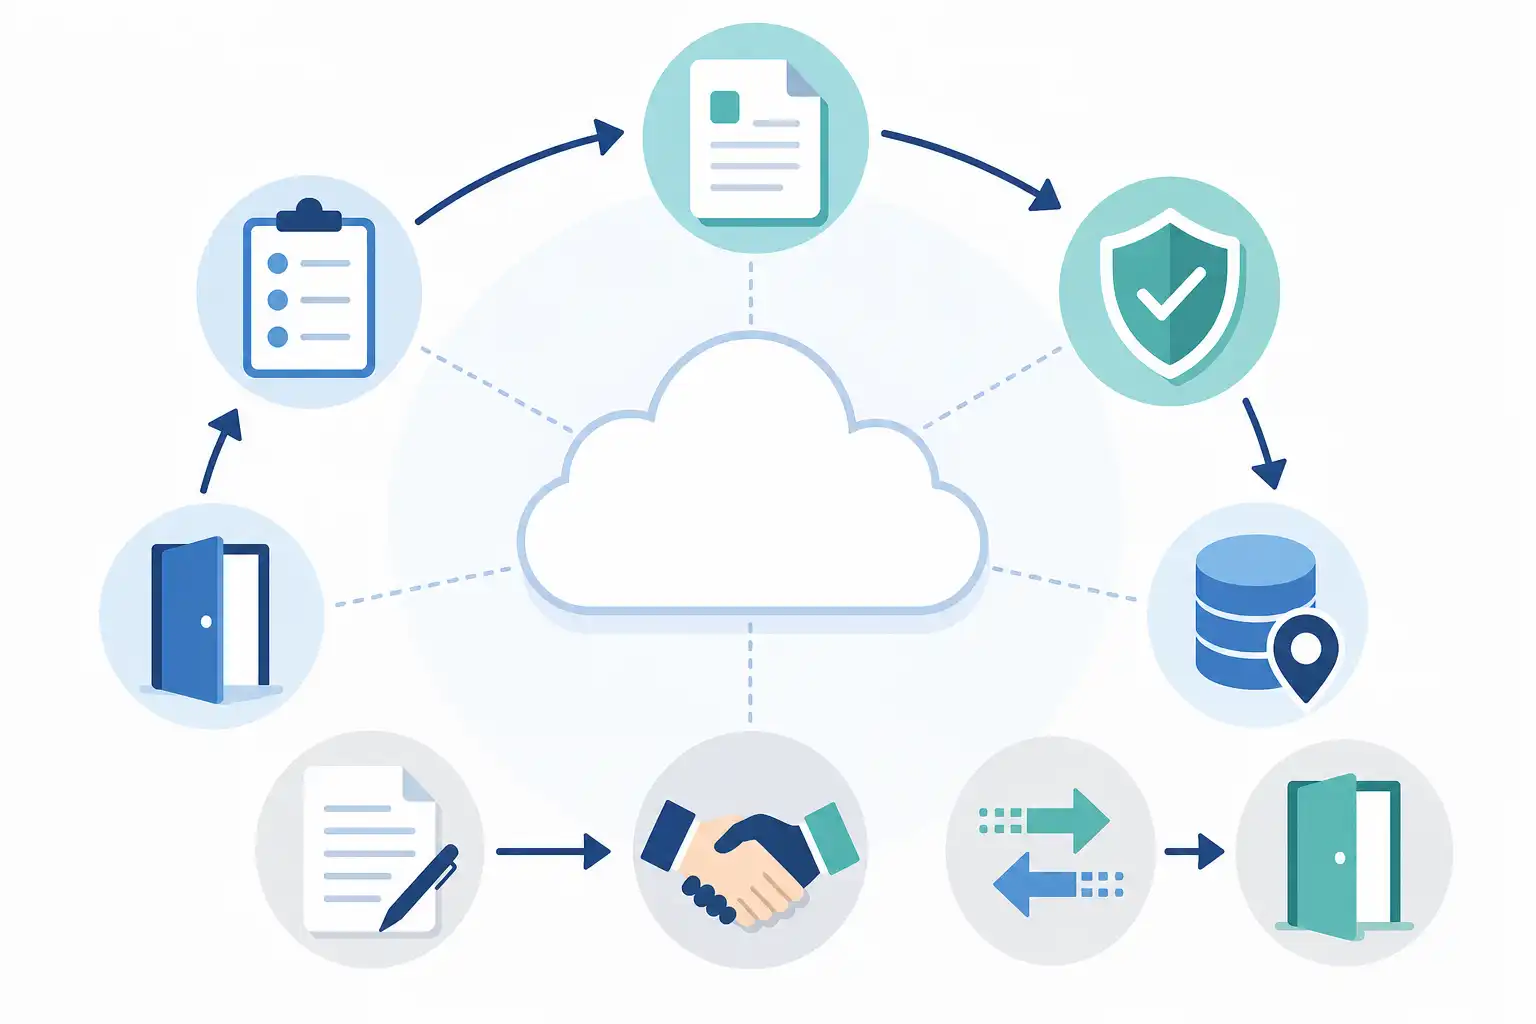
Infografik zu Cloud-Dienste ausschreiben: Datenresidenz, Datenschutz und Exit-Strategie (KI-generiert).
Cloud-Leistung zuerst fachlich und technisch einordnen
Bevor du Anforderungen formulierst, musst du klären, welche Leistung du tatsächlich beschaffst. „Cloud“ ist keine einheitliche Leistungsart. Für die Vergabeunterlagen macht es einen erheblichen Unterschied, ob du eine fertige Fachanwendung als SaaS beziehst, Infrastrukturkapazitäten nutzt oder eine Plattform für Eigenentwicklungen beschaffst.
Bei SaaS stehen typischerweise Funktionen, Rollen, Schnittstellen, Datenhaltung und Support im Mittelpunkt. Der Auftragnehmer betreibt die Anwendung weitgehend selbst. Bei Infrastrukturleistungen sind virtuelle Maschinen, Speicher, Netze, Betriebswerkzeuge und Verantwortlichkeiten für Betriebssysteme oder Anwendungen genauer abzugrenzen. Bei Plattformdiensten musst du zusätzlich festlegen, wer für Entwicklungsumgebungen, Laufzeiten und bereitgestellte Komponenten verantwortlich ist.
Erstelle vor der Ausschreibung ein Anforderungsprofil gemeinsam mit Fachbereich, IT, Informationssicherheit, Datenschutz und gegebenenfalls Archivierung. Kläre insbesondere:
- Welche Datenarten werden verarbeitet?
- Handelt es sich um personenbezogene, besondere oder besonders schutzwürdige Daten?
- Welche Fachverfahren, Identitätsdienste und Schnittstellen müssen angebunden werden?
- Welche Verfügbarkeit, Wiederanlaufzeit und Datenwiederherstellung benötigt die Stelle?
- Welche Daten müssen nach Vertragsende aufbewahrt, gelöscht oder an ein Nachfolgesystem übergeben werden?
- Welche Abhängigkeiten entstehen durch proprietäre Datenmodelle, Schnittstellen oder Zusatzdienste?
Aus diesen Antworten entwickelst du Anforderungen, die mit dem Auftragsgegenstand verbunden, verhältnismäßig und für alle Bieter gleich verständlich sind. Das ist der entscheidende Schritt gegen eine unzulässige Bindung an einen bestimmten Hersteller oder Cloud-Anbieter.
Datenresidenz konkret statt pauschal verlangen
Datenresidenz beschreibt, in welchem geografischen Gebiet Daten gespeichert und verarbeitet werden. In Vergabeunterlagen wird häufig nur gefordert, dass Daten „in Deutschland“ oder „in der EU“ liegen sollen. Das kann richtig sein, reicht aber allein nicht aus. Du musst bestimmen, welche Daten und Verarbeitungsvorgänge von der Vorgabe erfasst sind.
Unterscheide mindestens zwischen Primärdaten, Sicherungskopien, Protokolldaten, Metadaten und Telemetriedaten. Auch Supportzugriffe, Fernwartung, Sicherheitsüberwachung und die Administration können Datenübermittlungen auslösen. Eine Anforderung ist nur prüfbar, wenn sie diese Aspekte einbezieht.
Eine praxistaugliche Formulierung kann vorsehen, dass der Auftragnehmer die im Rahmen des Dienstes verarbeiteten Inhaltsdaten, Sicherungskopien und personenbezogenen Protokolldaten ausschließlich in Rechenzentren innerhalb des Europäischen Wirtschaftsraums speichert und verarbeitet. Ergänzend kannst du regeln, unter welchen Voraussetzungen ein Fernzugriff aus einem Drittland zulässig oder ausgeschlossen ist.
Dabei darf die geforderte Datenresidenz nicht Selbstzweck sein. Dokumentiere, warum sie notwendig ist, etwa wegen der Schutzbedarfsbewertung, besonderer Datenkategorien, gesetzlicher Aufbewahrungspflichten oder interner Sicherheitsvorgaben. Wenn ein Standort in Deutschland erforderlich ist, sollte die Begründung besonders tragfähig sein. Ein pauschaler Wunsch nach „digitaler Souveränität“ genügt nicht automatisch als Vergabebegründung.
Fordere von den Bietern eine nachvollziehbare Darstellung:
- In welchen Ländern die Daten gespeichert werden
- Welche Rechenzentren und Betriebsregionen vorgesehen sind
- Wo Sicherungskopien, Protokolle und Monitoringdaten verarbeitet werden
- Welche Unterauftragnehmer beteiligt sind
- Ob und unter welchen Bedingungen Zugriffe aus Drittstaaten erfolgen können
- Wie Standortwechsel während der Vertragslaufzeit angekündigt und genehmigt werden
Mache die Antwort nicht nur zu einer unverbindlichen Eigenerklärung. Nimm die zugesagten Betriebsregionen und Verfahren als Vertragsbestandteil auf. Für nachträgliche Änderungen brauchst du ein klares Verfahren, etwa eine vorherige Information, eine Risikobewertung und bei wesentlichen Änderungen deine Zustimmung.
Datenschutz und Auftragsverarbeitung sauber einbinden
Verarbeitet der Auftragnehmer personenbezogene Daten im Auftrag, benötigst du regelmäßig einen Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO. Dieser Vertrag sollte nicht erst nach Zuschlag beiläufig verhandelt werden. Lege ihn als Bestandteil der Vergabeunterlagen bei, damit alle Bieter auf derselben Grundlage kalkulieren und anbieten.
Der Vertrag zur Auftragsverarbeitung muss zur ausgeschriebenen Leistung passen. Allgemeine Standardanhänge des Anbieters sind häufig zu unbestimmt, etwa wenn Kategorien betroffener Personen, Verarbeitungszwecke oder technische Maßnahmen nur pauschal benannt werden. Beschreibe deshalb in einer Anlage konkret:
- Gegenstand und Dauer der Verarbeitung
- Art und Zweck der Verarbeitung
- Kategorien personenbezogener Daten
- Kategorien betroffener Personen
- Weisungsrechte der Vergabestelle
- Meldewege bei Datenschutzverletzungen
- Unterstützungsleistungen bei Betroffenenrechten und Datenschutzfolgenabschätzungen
- Löschung und Rückgabe nach Vertragsende
Besondere Aufmerksamkeit verdienen Unterauftragnehmer. Der Auftragnehmer muss offenlegen, welche weiteren Auftragsverarbeiter er einsetzen will und welche Aufgaben diese übernehmen. Vereinbare ein Verfahren für Änderungen. Du solltest rechtzeitig informiert werden und die Möglichkeit erhalten, aus sachlichen Gründen Einwände zu erheben. Definiere zugleich, was bei einem Einwand geschieht, damit die Regelung praktisch handhabbar bleibt.
Drittlandübermittlungen dürfen nicht hinter allgemeinen Aussagen wie „globaler Support“ verschwinden. Falls solche Übermittlungen für einzelne Leistungen unvermeidbar sind, müssen der Zweck, die Empfängergruppen, die Rechtsgrundlage und die technischen Schutzmaßnahmen transparent beschrieben werden. Prüfe mit deinem Datenschutzteam, ob die vorgesehenen Maßnahmen dem Risiko der Verarbeitung entsprechen.
Informationssicherheit als überprüfbare Leistungspflicht
Sicherheitsanforderungen gehören nicht in eine bloße Wunschliste. Sie müssen in der Leistungsbeschreibung, im Vertrag und gegebenenfalls in der Wertung erkennbar verankert sein. Ausgangspunkt ist der Schutzbedarf deiner Daten und Prozesse. Eine Fachanwendung mit personenbezogenen Daten, hohem Verfügbarkeitsbedarf und Schnittstellen zu weiteren Systemen benötigt andere Vorgaben als eine einfache Informationsplattform.
Beschreibe Sicherheitsmaßnahmen möglichst ergebnisorientiert, aber konkret genug für die Angebotskalkulation. Dazu können Anforderungen an Identitäts- und Berechtigungsmanagement, Mehrfaktor-Authentisierung, Verschlüsselung, Protokollierung, Schwachstellenmanagement, Datensicherung, Notfallmanagement und Mandantentrennung gehören.
Zertifikate können ein geeigneter Nachweis sein, dürfen aber den Wettbewerb nicht unnötig beschränken. Wenn du etwa ein Informationssicherheitsmanagement nach einem anerkannten Standard verlangst, musst du gleichwertige Nachweise zulassen, soweit die vergaberechtlichen Voraussetzungen erfüllt sind. Entscheidend ist nicht das Etikett des Zertifikats, sondern ob der Bieter die geforderten Sicherheitsmerkmale tatsächlich belegt.
Lege auch fest, wie Sicherheitsvorfälle behandelt werden. Der Auftragnehmer sollte meldepflichtige Ereignisse unverzüglich über einen definierten Kontaktweg anzeigen, Informationen zum Umfang und zu ergriffenen Maßnahmen liefern sowie an der Aufklärung mitwirken. Für schwerwiegende Störungen kannst du Eskalationsstufen, Reaktionszeiten und Berichtspflichten vereinbaren.
Die Exit-Strategie schon vor Zuschlag planen
Ein Cloud-Vertrag endet nicht mit der Kündigung. Ohne geregelten Exit kann der Wechsel zu einem anderen Dienstleister teuer, langsam und riskant werden. Deshalb gehört die Exit-Strategie in die Leistungsbeschreibung und in die Vertragsbedingungen, nicht in eine unverbindliche Absichtserklärung. Wie du diese Anforderungen anschließend auf der Vertragsseite absicherst, von den Exportformaten über Übergangsfristen bis zur bestätigten Löschung, zeigt der Leitfaden zur Datenrückgabe und zum Exit beim Cloud-Anbieter.
Ziel ist nicht, jede technische Abhängigkeit vollständig auszuschließen. Das wäre bei komplexen Cloud-Diensten oft unrealistisch. Ziel ist ein kontrollierter Wechsel, bei dem du Daten, Konfigurationen, Dokumentationen und notwendige Unterstützung rechtzeitig erhältst.
Fordere deshalb mindestens folgende Exit-Leistungen:
- Vollständige Datenexporte in dokumentierten, marktüblichen und maschinenlesbaren Formaten
- Dokumentation von Datenmodellen, Schnittstellen, Berechtigungskonzepten und Konfigurationen
- Unterstützung bei Übergabe, Migration und Abnahmetests
- Weiterbetrieb für eine festgelegte Übergangszeit, sofern erforderlich
- Regelungen zu Verfügbarkeit und Integrität der Daten während der Migration
- Bestätigung der Löschung nach erfolgreicher Übergabe und nach Ablauf gesetzlicher Aufbewahrungspflichten
- Transparente Vergütung für optionale Migrationsunterstützung
Formuliere auch, wann der Export bereitstehen muss und wie seine Vollständigkeit nachgewiesen wird. Ein einmaliger Download ohne Dokumentation genügt nicht, wenn Datenbeziehungen, Anhänge, Historien oder Protokolle fehlen. Sinnvoll ist ein Testexport während der Vertragslaufzeit, insbesondere bei langfristigen Verträgen oder geschäftskritischen Anwendungen.
Achte auf Vertragsklauseln, die den Exit faktisch erschweren. Dazu gehören unklare Exportformate, fehlende Schnittstellendokumentationen, unbestimmte Bearbeitungszeiten und nicht kalkulierbare Leistungen nach Vertragsende. Wenn Zusatzleistungen notwendig werden können, beschreibe sie als Optionen mit klaren Preisen oder Preisbildungsregeln.
Herstellerneutral ausschreiben und Angebote vergleichbar machen
Du darfst keine Anforderungen formulieren, die nur ein bestimmtes Produkt erfüllen kann, wenn dies nicht ausnahmsweise sachlich zwingend ist. Beschreibe daher Funktionen, Sicherheitsziele, Integrationsanforderungen und Nachweise statt Produktnamen oder spezifischer Plattformmerkmale.
Statt einen bestimmten Anbieter zu nennen, kannst du beispielsweise fordern, dass die Lösung über dokumentierte Schnittstellen verfügt, einen vollständigen Datenexport ermöglicht, mandantenfähige Berechtigungen unterstützt und die vereinbarte Datenresidenz nachweist. Wenn technische Referenzen unvermeidbar sind, beachte die vergaberechtlichen Vorgaben zu gleichwertigen Lösungen.
Trenne zudem klar zwischen Mindestanforderungen und Zuschlagskriterien. Mindestanforderungen müssen jedes Angebot erfüllen. Zuschlagskriterien unterscheiden hingegen zwischen grundsätzlich geeigneten Angeboten, etwa anhand eines bewertbaren Sicherheitskonzepts, der Qualität des Migrationsplans oder der Nachvollziehbarkeit des Betriebskonzepts. Vermeide Kriterien, die nur allgemeine Werbeaussagen bewerten lassen.
Checkliste für deine Vergabeunterlagen
Prüfe vor Veröffentlichung, ob du diese Punkte vollständig geregelt hast:
- Leistungsgegenstand, Nutzungsumfang und Verantwortlichkeiten
- Datenarten, Schutzbedarf und zulässige Verarbeitungsorte
- Anforderungen an Sicherungskopien, Protokolle, Support und Fernzugriffe
- Vertrag zur Auftragsverarbeitung einschließlich Unterauftragnehmern
- Informationssicherheitsmaßnahmen und geeignete Nachweise
- Meldung, Behandlung und Dokumentation von Sicherheitsvorfällen
- Schnittstellen, Datenformate und Dokumentationspflichten
- Exit-Leistungen, Testexport und Löschkonzept
- Mindestanforderungen, Wertungskriterien und Vertragsbedingungen
- Verfahren für Änderungen bei Betriebsregionen und Unterauftragnehmern
Je klarer du diese Anforderungen vorab abstimmst, desto besser lassen sich Angebote vergleichen und Vertragsrisiken beherrschen. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Unterlagen finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen