Spezialfälle
NIS2-konforme IT-Dienstleistungen ausschreiben: Sicherheitsanforderungen und Nachweise vergaberechtskonform gestalten
NIS2-konforme IT-Dienstleistungen ausschreiben: So gestaltest du Sicherheitsanforderungen und Nachweise verhältnismäßig.
 KI-generiert
Du schreibst den Betrieb einer kritischen Fachanwendung, Managed Security Services oder eine neue Cloud-Umgebung aus. Im Projektteam steht schnell die Forderung im Raum, alle denkbaren Sicherheitsstandards, Zertifikate und Meldepflichten in die Unterlagen aufzunehmen. Genau hier entscheidet sich, ob die Ausschreibung später belastbar ist oder unnötig Wettbewerb beschränkt. NIS2-Anforderungen müssen technisch sinnvoll, vergaberechtlich verhältnismäßig und vertraglich durchsetzbar formuliert sein.
NIS2 richtet sich in erster Linie an bestimmte Einrichtungen und Unternehmen, die in ihren jeweiligen Anwendungsbereich fallen. Auftragnehmer werden deshalb nicht allein durch einen Vertrag automatisch selbst zu einer NIS2-verpflichteten Organisation. Dennoch kann die Vergabestelle Sicherheitsanforderungen benötigen, um ihre eigenen Pflichten zu erfüllen, Risiken in der Lieferkette zu steuern und den sicheren Betrieb beauftragter IT-Leistungen sicherzustellen.
Entscheidend ist: Du darfst nicht pauschal „NIS2-Konformität“ verlangen, wenn unklar bleibt, was der Auftragnehmer konkret leisten muss. Übersetze die erforderlichen Schutzziele vielmehr in überprüfbare Anforderungen für die ausgeschriebene Leistung.
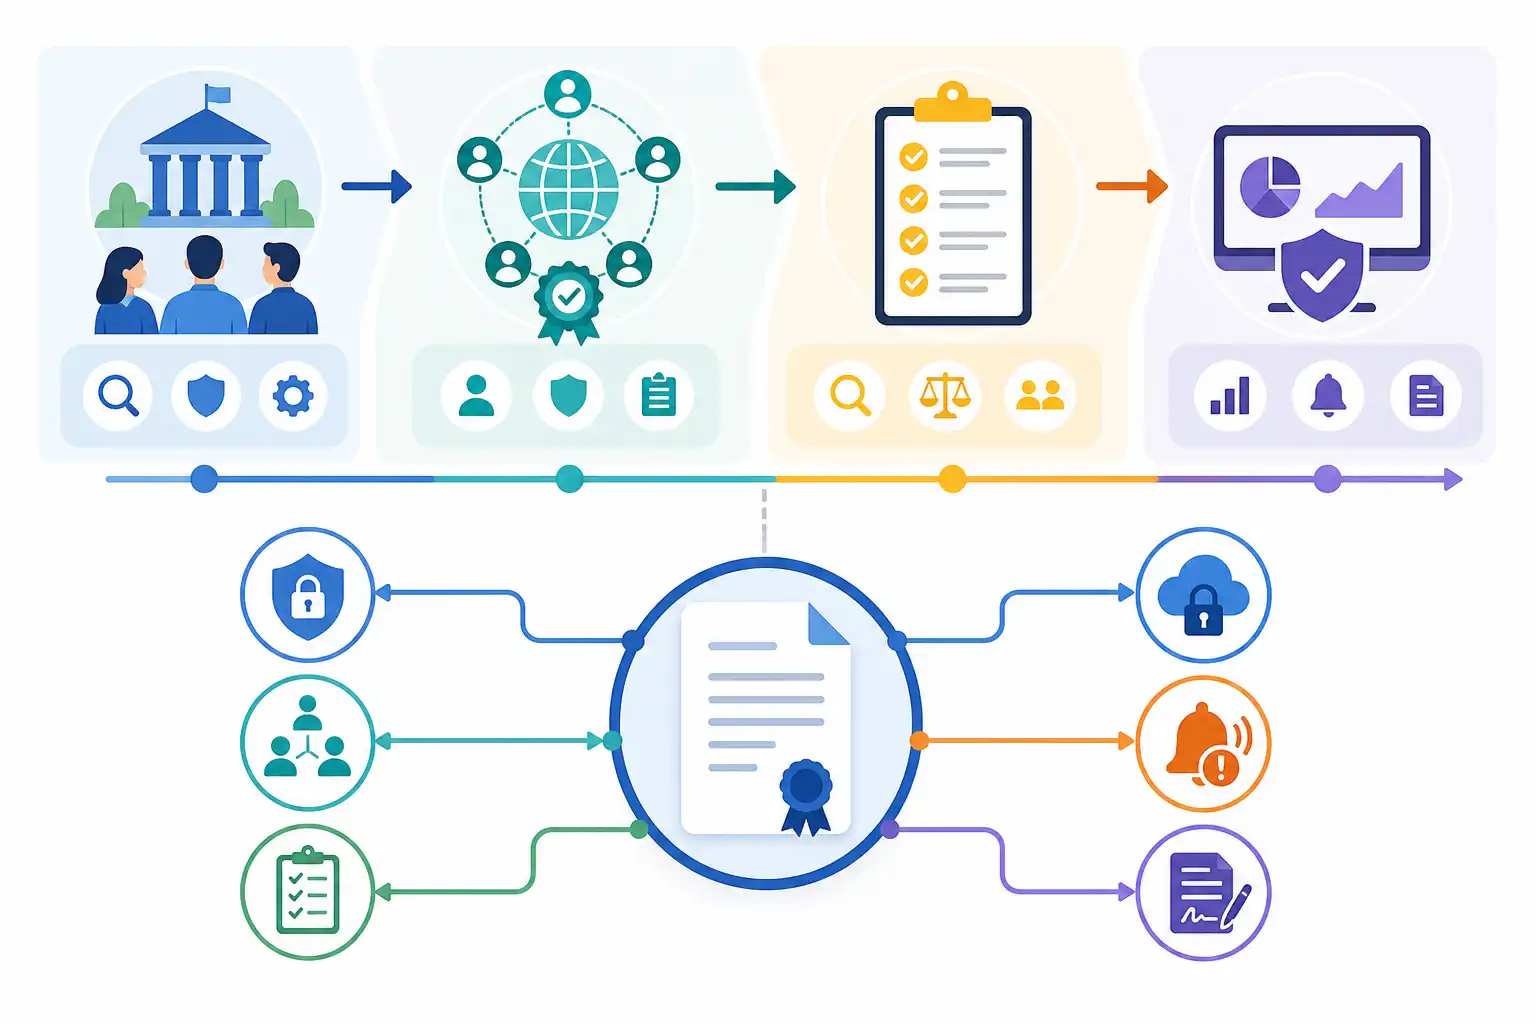
Infografik zu NIS2-konforme IT-Dienstleistungen ausschreiben: Sicherheitsanforderungen und Nachweise vergaberechtskonform gestalten (KI-generiert).
Zuerst Schutzbedarf und Leistungsbild bestimmen
Bevor du Anforderungen formulierst, musst du wissen, welche Risiken der Auftrag betreffen kann. Ein Supportvertrag für eine wenig kritische Standardsoftware verlangt andere Maßnahmen als der Betrieb eines Rechenzentrums, die Administration privilegierter Konten oder ein Managed Detection and Response Service.
Kläre im Projekt frühzeitig folgende Fragen:
- Welche Daten, Systeme und Geschäftsprozesse berührt der Auftrag?
- Welche Folgen hätte ein Ausfall, eine Manipulation oder ein unbefugter Zugriff?
- Erhält der Auftragnehmer administrative, physische oder dauerhafte Fernzugriffe?
- Werden Leistungen über Unterauftragnehmer, Cloud-Anbieter oder weitere externe Stellen erbracht?
- Welche Sicherheitsvorgaben gelten bereits in deiner Organisation, etwa Informationssicherheitsrichtlinien, Notfallkonzepte oder Vorgaben des Datenschutzes?
- Welche Reaktionszeiten braucht die Vergabestelle bei Sicherheitsereignissen?
Dokumentiere diese Einschätzung in der Vergabeakte. Sie liefert die Begründung dafür, warum einzelne Anforderungen erforderlich sind. Gerade bei hohen Eintrittshürden, umfangreichen Referenzen oder verpflichtenden Zertifikaten ist diese Dokumentation wichtig.
Sicherheitsanforderungen richtig zuordnen
Nicht jede Vorgabe gehört an dieselbe Stelle der Vergabeunterlagen. Eine klare Zuordnung verhindert, dass du ungeeignete Kriterien verwendest oder Anforderungen doppelt stellst.
| Regelungsort | Geeignet für | Beispiel |
|---|---|---|
| Leistungsbeschreibung | Inhalt und Qualität der geschuldeten Leistung | Protokollierung administrativer Zugriffe, Verschlüsselung, Schwachstellenmanagement |
| Eignung | Fähigkeit des Unternehmens zur zuverlässigen Auftragsausführung | Geeignete Referenzen, qualifiziertes Personal, belastbare Sicherheitsorganisation |
| Zuschlagskriterien | Mehrwert zwischen mehreren geeigneten Angeboten | Kürzere Wiederherstellungszeiten, zusätzliches Sicherheitskonzept mit nachvollziehbarem Nutzen |
| Vertragsbedingungen | Pflichten während der Laufzeit | Meldung von Sicherheitsvorfällen, Mitwirkung bei Audits, Vorgaben für Unterauftragnehmer |
Diese Trennung ist mehr als Formalie. Ein Zertifikat wie ISO/IEC 27001 kann je nach Beschaffungsgegenstand ein Eignungsnachweis sein. Wenn es jedoch ausschließlich darum geht, dass ein bestimmter Betriebsbereich nach definierten Sicherheitsprozessen geführt wird, kann eine vertragliche Verpflichtung mit gleichwertigem Nachweis sachgerechter sein.
Auch bei Zuschlagskriterien gilt Zurückhaltung. Sicherheitsmerkmale, die zwingend notwendig sind, gehören als Mindestanforderung in die Leistungsbeschreibung oder in die Vertragsbedingungen. Ein Zuschlagskriterium eignet sich nur für Leistungen, die über das Mindestniveau hinausgehen und deren Mehrwert du transparent bewerten kannst.
Mindeststandards konkret beschreiben
Formulierungen wie „modernste Cybersicherheit“ oder „umfassender Schutz nach dem Stand der Technik“ reichen nicht aus. Bieter müssen erkennen können, welche Leistung sie kalkulieren und wie die Vergabestelle die Erfüllung prüft.
Beschreibe Anforderungen anhand von Funktionen, Prozessen und Ergebnissen. Bei Betriebs- und Managed-Service-Leistungen können dazu gehören:
- Mehrfaktor-Authentisierung für privilegierte Zugänge und Fernwartung
- Rollen- und Berechtigungskonzepte mit regelmäßiger Überprüfung
- Verschlüsselung von Datenübertragungen und, soweit erforderlich, gespeicherten Daten
- Protokollierung sicherheitsrelevanter Aktivitäten mit festgelegten Aufbewahrungsfristen
- geregeltes Patch- und Schwachstellenmanagement einschließlich Priorisierung kritischer Schwachstellen
- sichere Konfigurationen sowie dokumentierte Abweichungen
- Datensicherungen, Wiederherstellungstests und Notfallverfahren
- Trennung von Entwicklungs-, Test- und Produktionsumgebungen
- Schulung und Verpflichtung des eingesetzten Personals auf Vertraulichkeit und Sicherheitsvorgaben
Je konkreter der Leistungsgegenstand, desto präziser sollten auch Messgrößen und Fristen sein. Verlange beispielsweise nicht nur ein Schwachstellenmanagement. Lege fest, welche Systeme erfasst werden, wie Meldungen dokumentiert werden, wer über kritische Funde informiert wird und innerhalb welcher Fristen Abhilfe oder ein belastbarer Maßnahmenplan erwartet wird.
Dabei musst du realistisch bleiben. Fristen und Service Levels müssen zum Risiko, zur technischen Abhängigkeit und zum Markt passen. Unmögliche Reaktionszeiten führen nicht zu höherer Sicherheit, sondern zu nicht vergleichbaren Angeboten oder unauskömmlicher Kalkulation.
Nachweise verhältnismäßig gestalten
Ein häufiger Fehler besteht darin, für jede IT-Leistung zwingend ein bestimmtes Zertifikat zu verlangen. Zertifizierungen können ein starkes Indiz für etablierte Sicherheitsprozesse sein. Sie sind aber nicht immer notwendig und dürfen nicht ohne sachlichen Grund bestimmte Anbieter ausschließen.
Wenn ein Zertifikat aufgrund des Auftragsrisikos gerechtfertigt ist, solltest du den Bezug zur Leistung erläutern und gleichwertige Nachweise zulassen. Je nach Fall können als Nachweis in Betracht kommen:
- ein gültiges Zertifikat eines anerkannten Informationssicherheitsmanagementsystems
- eine aussagekräftige Beschreibung des Sicherheitsmanagements
- aktuelle Prüfberichte oder Auditberichte, soweit sie den ausgeschriebenen Leistungsbereich betreffen
- dokumentierte Prozesse zu Zugriffsschutz, Incident Management und Lieferantensteuerung
- Referenzen zu vergleichbaren Leistungen mit vergleichbarem Schutzbedarf
- Benennung qualifizierter Schlüsselpersonen und ihrer einschlägigen Erfahrung
Achte darauf, keine vertraulichen Sicherheitsunterlagen unnötig offenlegen zu lassen. Ein vollständiger Penetrationstestbericht kann selbst schutzbedürftige Informationen enthalten. Häufig genügt eine Management Summary, eine Erklärung über festgestellte und bearbeitete Schwachstellen oder ein Berichtsauszug mit geschwärzten Details.
Wir empfehlen, für jeden geforderten Nachweis eine einfache Kontrollfrage in die Vergabeakte aufzunehmen: „Welche konkrete Fähigkeit oder welches Risiko belegt dieser Nachweis?“ Kannst du diese Frage nicht klar beantworten, ist die Anforderung wahrscheinlich zu weit gefasst.
Sicherheitsvorfälle und Meldewege vertraglich festlegen
Bei NIS2-relevanten Leistungen ist die Zusammenarbeit im Sicherheitsvorfall besonders wichtig. Gesetzliche Meldepflichten treffen häufig die betroffene Organisation selbst. Der Auftragnehmer muss deshalb nicht zwingend dieselben rechtlichen Meldungen abgeben. Er muss aber Informationen rechtzeitig liefern, damit du bewerten und handeln kannst.
Regle im Vertrag mindestens:
- Welche Ereignisse als sicherheitsrelevanter Vorfall gelten
- An welche benannten Stellen der Auftragnehmer meldet
- Welche Erstinformation unverzüglich erwartet wird
- Welche Angaben die Meldung enthalten soll, etwa betroffene Systeme, bekannte Auswirkungen, erste Eindämmungsmaßnahmen und Ansprechpartner
- Wann aktualisierte Informationen und ein Abschlussbericht vorzulegen sind
- Wie die Abstimmung zu externen Meldungen und zur Kommunikation mit Betroffenen erfolgt
- Welche Beweismittel, Protokolle und Dokumentationen gesichert werden müssen
Vermeide starre Formulierungen, die den Auftragnehmer zur voreiligen rechtlichen Bewertung verpflichten. Zweckmäßig ist eine Pflicht zur unverzüglichen Meldung begründeter Anhaltspunkte für einen Sicherheitsvorfall. Die rechtliche Einordnung und externe Meldung bleiben dann bei den jeweils zuständigen Stellen.
Lieferkette und Unterauftragnehmer einbeziehen
Gerade bei Cloud-, Plattform- und Managed-Service-Modellen erbringt selten nur ein Unternehmen die gesamte Leistung. Deshalb solltest du transparent abfragen, welche wesentlichen Unterauftragnehmer eingesetzt werden und welche Funktionen sie übernehmen.
Vertraglich sinnvoll sind insbesondere Vorgaben dazu, dass der Auftragnehmer:
- wesentliche Unterauftragnehmer vor ihrem Einsatz offenlegt oder der Vergabestelle zur Zustimmung vorlegt
- Sicherheitsanforderungen in angemessenem Umfang weitergibt
- für die Leistungserfüllung seiner Unterauftragnehmer verantwortlich bleibt
- Änderungen in der Lieferkette rechtzeitig anzeigt
- bei Sicherheitsvorfällen entlang der Lieferkette koordiniert mitwirkt
- auf Anforderung Nachweise zu relevanten Sicherheitsmaßnahmen vorlegt
Die Anforderungen müssen auch hier risikobasiert sein. Für einen Anbieter von Standardhardware gelten andere Pflichten als für einen Unterauftragnehmer, der dauerhaft administrative Zugriffe auf produktive Systeme erhält.
Die Unterlagen vor Veröffentlichung prüfen
Nutze vor der Bekanntmachung diese kurze Prüfung:
- Ist nachvollziehbar dokumentiert, warum die Sicherheitsanforderungen für den Auftrag erforderlich sind?
- Sind Mindestanforderungen, Eignung, Zuschlagskriterien und Vertragsbedingungen sauber getrennt?
- Kann ein Bieter jede Anforderung eindeutig kalkulieren?
- Sind Zertifikate oder andere Nachweise durch gleichwertige Belege ersetzbar, soweit dies vergaberechtlich geboten ist?
- Sind Incident-Meldungen, Eskalationen und Ansprechpartner im Vertrag eindeutig geregelt?
- Werden Unterauftragnehmer und Lieferketten angemessen berücksichtigt?
- Sind die vorgesehenen Prüf- und Auditrechte praktisch umsetzbar?
- Passen Sanktionen, Kündigungsrechte und Abhilfefristen zum Risiko?
Unklare oder überzogene Sicherheitsvorgaben sind ein typischer Ansatzpunkt für Bieterfragen und Rügen. Beantworte Rückfragen nicht nur im Einzelfall, sondern prüfe immer, ob die Vergabeunterlagen für alle Bieter angepasst oder erläutert werden müssen. Transparenz ist bei technischen Sicherheitsanforderungen besonders wichtig.
Passende Seminare und Termine findest du bei uns auf cmt.de. Wir zeigen dir dort anhand typischer IT-Beschaffungen, wie du Sicherheitsanforderungen rechtssicher strukturierst, Nachweise bewertest und Vertragsbedingungen praxistauglich formulierst.
Nächster Schritt
Passenden Kurs zu Spezialfälle finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen